
Correo corporativo y peritajes informáticos
Si un correo puede ser relevante para investigar un pago, una instrucción o un incidente, no te quedes únicamente con una captura. Conserva el mensaje exportado, documenta de dónde salió y trabaja sobre una copia.
Una captura ayuda a explicar lo que una persona vio en pantalla. Sin embargo, no entrega por sí sola todos los encabezados del mensaje ni el archivo de correo que un especialista necesita examinar. Imprimirlo como PDF tampoco equivale a conservarlo en su formato de mensaje.
Esta es una guía práctica sobre un problema vigente, no el anuncio de una función nueva ni de un fraude reciente. Se contrastaron las instrucciones de Gmail y Outlook con NIST IR 8387, de septiembre de 2022, y una explicación especializada de TechTarget publicada el 27 de febrero de 2024. Las fuentes se consultaron el 29 de octubre de 2026; los documentos históricos no se presentan como noticias de hoy.
Tres tareas distintas: conservar, verificar y analizar
Conservar
Guardar el mensaje disponible en el buzón y registrar quién lo obtuvo, cuándo y mediante qué procedimiento.
Verificar integridad
Comparar una huella digital del archivo para detectar cambios en los bytes desde el momento en que se calculó.
Analizar
Contrastar contenido, encabezados, contexto y registros disponibles antes de concluir qué ocurrió.
Ninguna sustituye automáticamente a las otras. Un archivo EML no demuestra por sí solo quién escribió el correo. Una huella SHA-256 coincidente no certifica que el mensaje sea verdadero. Y esta exportación puntual no equivale a una adquisición forense completa del buzón, la computadora o el servidor.
Antes de descargar: limita las acciones
Si sospechas de un mensaje malicioso, no pulses sus enlaces, no ejecutes sus adjuntos y no respondas para “comprobar” al remitente. Reporta el caso por el canal interno autorizado. Para obtener el correo, utiliza las funciones del servicio de correo sin interactuar con el contenido sospechoso; si no puedes hacerlo con seguridad, pide apoyo técnico.
No borres el mensaje del buzón después de exportarlo ni hagas limpieza masiva de la conversación. Conserva los mensajes relacionados y anota su ubicación. Si hay un incidente activo, coordina la preservación con la contención: guardar un correo no sustituye bloquear un acceso comprometido o detener un pago.
Cómo obtener el archivo en Gmail y Outlook
- Gmail en computadora. Abre el mensaje y usa el menú Más del propio correo, seguido de Descargar mensaje. Google documenta la descarga de archivos EML. En una conversación, comprueba que descargaste el mensaje concreto que necesitas; no asumas que el archivo incluye todo el hilo.
- Encabezados de Gmail. En el menú junto a Responder, elige Mostrar original para consultar la cabecera completa. Puede servir para documentar información técnica adicional; copiar solo ese texto no sustituye guardar el mensaje.
- Nuevo Outlook para Windows. Microsoft indica seleccionar el correo y usar Más acciones > Guardar como. También documenta la opción desde el menú contextual. Verifica el archivo y la extensión realmente generados.
- Outlook en la web y Outlook.com. Selecciona el mensaje y usa Más acciones > Descargar. La documentación consultada contempla EML o MSG. No cambies la extensión a mano para simular otro formato.
- Outlook clásico. Abre el mensaje en su ventana y usa Archivo > Guardar como. Revisa el tipo seleccionado: conservar un archivo de mensaje no es lo mismo que exportar texto, HTML o imprimir a PDF. La interfaz y las opciones varían entre clientes.
Registra el programa o navegador utilizado, la opción elegida y el nombre del archivo resultante. Si las instrucciones no coinciden con tu versión, consulta al administrador; evita instalar convertidores desconocidos o subir el mensaje a una página pública para transformarlo.
Por qué un reenvío normal no es suficiente
Reenviar dentro del cuerpo crea un nuevo mensaje con información del reenvío. Aunque incluya texto citado, no debe sustituir al archivo del correo recibido que quieres conservar.
Gmail también permite Reenviar como archivo adjunto; Google indica que ese mensaje se convierte en un archivo .eml. Es diferente del reenvío normal, pero no elimina la necesidad de documentar la obtención y conservar una copia controlada. Además, Google advierte que un adjunto de más de 25 MB se envía mediante Drive: revisa permisos y destinatarios antes de compartir información sensible.
Para una revisión formal, acuerda el canal de entrega con el responsable técnico o perito. No distribuyas el archivo entre grupos, cuentas personales o servicios de IA sin autorización: el correo puede incluir datos personales, direcciones internas y adjuntos confidenciales.
Guarda una copia maestra y una bitácora breve
NIST recomienda documentar el origen de los archivos, proteger su integridad y almacenar sus hashes por separado en un lugar seguro. TechTarget coincide en que la investigación requiere una cadena de evidencia documentada y el análisis de copias. Estos principios orientan el siguiente procedimiento operativo de Tiser; no convierten una descarga de usuario en una certificación pericial.
- Origen: cuenta y carpeta de procedencia, mensaje seleccionado y contexto mínimo del caso. Evita recopilar correos ajenos al alcance autorizado.
- Obtención: nombre del responsable, fecha, hora y zona horaria, cliente utilizado y método de exportación.
- Archivo: nombre, extensión, tamaño y ubicación de la copia conservada. No edites su contenido para añadir notas o corregir nombres.
- Integridad: pide al equipo técnico calcular y registrar SHA-256 del archivo obtenido y comprobarlo después de una transferencia. Guarda el registro por separado, con acceso controlado.
- Custodia: registra entregas, destinatarios, fechas y verificaciones. Restringe quién puede reemplazar o eliminar la copia maestra y conserva un respaldo protegido.
- Trabajo: realiza búsquedas, anotaciones y revisiones sobre copias. Conserva capturas o PDF como material auxiliar, claramente identificado.
Un hash identifica el contenido del archivo en el momento del cálculo: no acredita que nunca se modificó antes de obtenerlo ni quién lo envió. Si cambia después de una transferencia, no sobrescribas la copia inicial para “arreglarlo”; conserva ambas, registra la diferencia y solicita revisión. Dos exportaciones separadas del mismo correo tampoco deben asumirse idénticas sin compararlas.
Qué puede aportar el encabezado y qué no
Google documenta la consulta de encabezados completos para rastrear un correo. Esos campos pueden ayudar a revisar su recorrido y relacionarlo con otros registros, pero su interpretación exige contexto. El nombre visible del remitente, una fecha mostrada en pantalla o un resultado de autenticación aislado no bastan para atribuir una acción a una persona.
No pegues encabezados de un caso confidencial en analizadores públicos por comodidad. Coordina su revisión y, si procede, solicita al administrador conservar registros del servidor o del proveedor antes de que expire su retención. Anota las zonas horarias para no confundir la hora mostrada por el cliente con la de otros sistemas.
Ejemplo: una instrucción de cambio de pago
Supongamos que llega un correo que cambia la cuenta bancaria de un proveedor. La empresa suspende la ejecución de esa instrucción hasta verificarla mediante un contacto previamente conocido, sin usar los datos del mensaje sospechoso. En paralelo, el responsable autorizado conserva el correo recibido, los mensajes relacionados y una bitácora de la obtención.
El equipo técnico registra el hash, guarda una copia protegida y prepara otra para análisis. Si el asunto requiere un peritaje, entrega los archivos y el contexto por el canal acordado. La captura sirve para explicar lo visto, pero no se usa para reemplazar el mensaje. Es un ejemplo hipotético, no un caso atribuido a un cliente de Tiser.
El objetivo es evitar pérdidas de información y dejar un proceso revisable. La autenticidad, la atribución y el valor probatorio requieren evaluación del caso; ningún formato de archivo ni esta lista garantizan por sí solos su admisión en un procedimiento legal.
Cómo Tiser puede ayudar
Te apoyamos en la preservación y revisión técnica de correos, la organización de evidencia y la administración del correo empresarial. Consulta nuestro servicio de peritaje informático, conoce los servicios de correo corporativo o solicita una evaluación del caso. Si ya eres cliente, abre una solicitud de soporte. Atención en CDMX, Querétaro y Celaya Guanajuato.
Fuentes consultadas
- Google: descargar y enviar correos como archivos adjuntos. Descarga de mensajes, EML y diferencias operativas al adjuntar o reenviar.
- Google: rastrear un correo mediante su cabecera completa. Consulta del original y encabezados; esta guía no recomienda compartir datos confidenciales con analizadores públicos.
- Microsoft: guardar mensajes de Outlook como archivo, PDF o borrador. Instrucciones diferenciadas para nuevo Outlook, Outlook clásico y web.
- NIST IR 8387: Digital Evidence Preservation. Septiembre de 2022, especialmente sección 3.2: documentación, hashes y preservación de archivos. Referencia técnica histórica, no normativa mexicana ni novedad de 2026.
- TechTarget: Computer forensics (cyber forensics). Rahul Awati y Ben Lutkevich, 27 de febrero de 2024. Fuente especializada independiente sobre investigación documentada, integridad y trabajo con copias; no se usa para atribuir efectos legales automáticos en México.
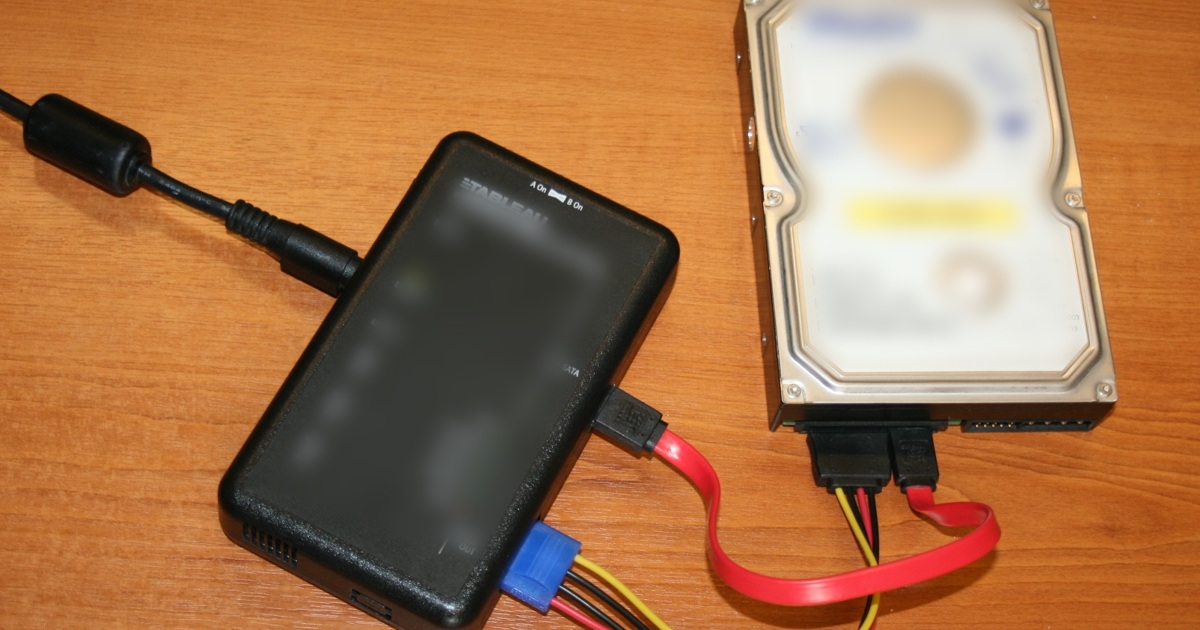
- Fotografía: Portable forensic tableau, ErrantX, 27 de abril de 2010, Wikimedia Commons. Obra declarada de dominio público por su autor. Recorte horizontal y desenfoque de rótulos por Tiser. Muestra un bloqueador de escritura conectado a un disco, como contexto de adquisición forense; no es una instalación Tiser ni un equipo necesario para descargar un correo desde Gmail u Outlook.
Cinco fuentes de contenido de cuatro organizaciones consultadas el 29 de octubre de 2026. La fotografía no cuenta como fuente técnica. Las instrucciones de exportación provienen de los proveedores; las recomendaciones de organización y entrega se presentan como criterio operativo de Tiser.