
Dos documentos pueden llamarse igual y contener información distinta. También pueden tener nombres diferentes y ser copias exactas. Un hash SHA-256 ayuda a comprobar los bytes de un archivo, pero no demuestra quién lo creó, cuándo existía ni si lo que dice es verdadero.
Guía revisada el 20 de noviembre de 2026 para empresas que entregan contratos, exportaciones o archivos a soporte y necesitan verificar su integridad. Contrastamos Microsoft Learn, NIST y How-To Geek. Es una práctica vigente, no una herramienta recién lanzada ni un anuncio de incidente. La comprobación operativa que explicamos no sustituye la adquisición forense ni los requisitos de un procedimiento judicial.
Integridad
Compara el contenido de una copia con una referencia registrada y confiable.
Procedencia
Necesita contexto: origen, responsable, método de obtención y registro de transferencias.
Preservación
Requiere conservar archivos, controles de acceso y registros; el hash no es un respaldo.
1. Qué compara un hash y qué deja fuera
Una función hash calcula una huella a partir del contenido. Con SHA-256, la representación hexadecimal habitual tiene 64 caracteres. El mismo contenido, procesado con el mismo algoritmo, produce el mismo resultado. Una modificación puede cambiar completamente la huella aunque el documento siga pareciendo igual a simple vista.
Microsoft explica que Get-FileHash trabaja sobre el contenido, no sobre el nombre o la extensión. Renombrar una copia no cambia por sí solo su hash. En cambio, abrir un documento y guardarlo nuevamente puede modificar datos internos, aunque no hayas cambiado el párrafo visible.
Este comando no calcula una huella de todo el contexto del archivo: no certifica su ruta, propietario, permisos, fechas del sistema de archivos ni la carpeta que lo contenía. Tampoco equivale a obtener una imagen forense del dispositivo. Esos elementos requieren registros y procedimientos adicionales.
Un hash coincidente es una comprobación sólida de igualdad de contenido cuando se utiliza un algoritmo adecuado y una referencia confiable; no debe venderse como una garantía matemática absoluta de ausencia de colisiones ni como prueba de veracidad del documento.
2. El límite más importante: puedes calcular la huella de un archivo falso
Si alguien modifica un contrato antes de calcular SHA-256, el resultado describirá perfectamente esa versión modificada. El hash no revela cómo era antes. Si además puede reemplazar tanto el archivo como el registro de su huella, la comparación posterior podría coincidir y aun así ocultar el cambio.
El informe NIST IR 8387, publicado el 8 de septiembre de 2022, identifica precisamente esos riesgos: cambios antes del cálculo y sustitución del archivo junto con su hash. Recomienda obtener la huella cerca de la recolección y proteger el registro para que no pueda alterarse junto con la evidencia.
Por eso, un mensaje que dice “ya está hasheado” no basta. Pregunta quién obtuvo el archivo, de dónde salió, con qué método, qué versión se recibió y dónde se conservó la referencia. Registrar fecha, hora y zona horaria de la operación ayuda a documentarla, pero no convierte esa anotación en un sello de tiempo confiable.
3. Antes de tocar archivos relacionados con una disputa
Si hay una denuncia, posible fraude, acceso indebido o controversia contractual, acuerda primero el alcance con el responsable y el especialista. No instales utilidades en el equipo cuestionado, no lo reinstales y no abras documentos para “limpiarlos” antes de entregarlos. Incluso montar o leer un soporte sin controles adecuados puede tener efectos sobre su estado o sus registros.
Los pasos siguientes se limitan a copias de trabajo autorizadas y archivos estables para una comprobación operativa. No son instrucciones para recolectar evidencia de un sistema en funcionamiento. En ese escenario, el perito decide cómo preservar el origen, adquirir datos y documentar las intervenciones.
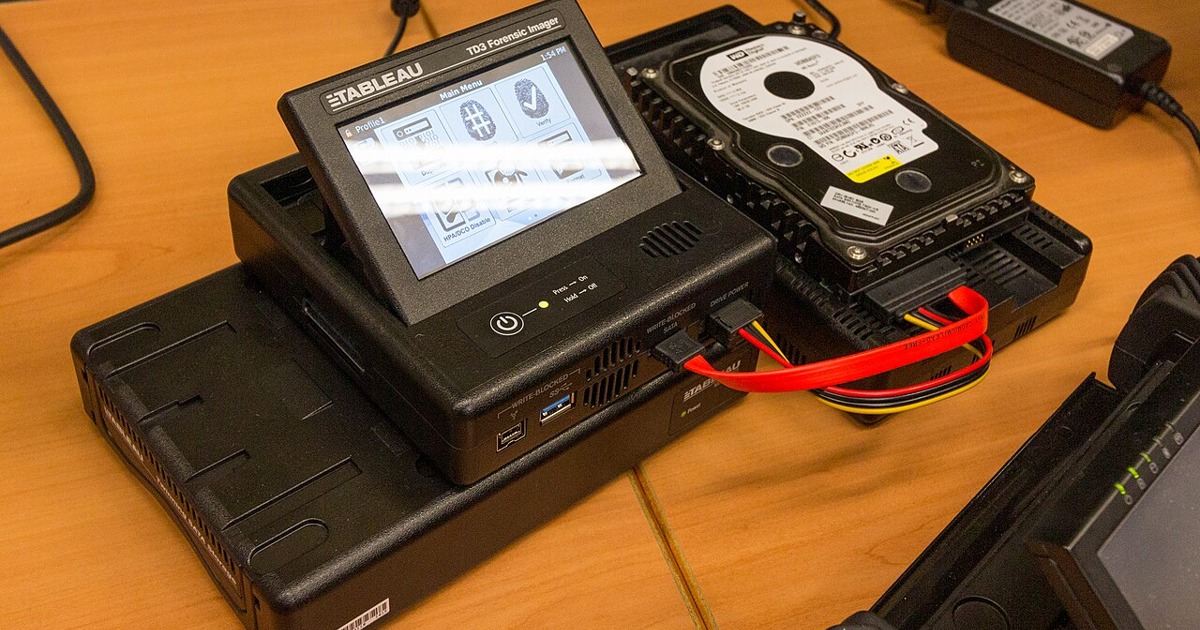
La fotografía ilustra un equipo de adquisición forense junto a un disco, expuesto en una jornada pública. Obtener una imagen del soporte y calcular la huella de un archivo son operaciones distintas. Un procedimiento forense puede requerir controles como el bloqueo de escritura; calcular un hash no convierte una conexión común en una conexión protegida contra escritura ni demuestra por sí solo que la adquisición se hizo correctamente.
4. Calcula SHA-256 sobre una copia estable en PowerShell
En una estación autorizada con PowerShell disponible, identifica la copia que vas a comprobar. Espera a que termine su transferencia y evita que otra aplicación la siga escribiendo. Para una práctica inicial, utiliza un documento ficticio sin datos de clientes.
Get-FileHash -LiteralPath 'C:\Revision\contrato-copia.pdf' -Algorithm SHA256La ruta es un ejemplo: sustitúyela por la de tu copia. LiteralPath hace que PowerShell utilice el nombre tal como está escrito, sin interpretar caracteres como comodines. Las comillas permiten incluir espacios. El resultado muestra algoritmo, hash y ruta; conserva el valor completo, no solo los primeros caracteres.
Microsoft documenta SHA-256 como algoritmo predeterminado. Aquí lo indicamos expresamente para que el procedimiento sea inequívoco. Su documentación advierte que MD5 y SHA-1 no deben elegirse para proteger archivos frente a ataques o manipulación. Si un expediente heredado incluye otra huella, no la borres: registra el algoritmo original y acuerda con el especialista cómo añadir una verificación moderna sin perder trazabilidad.
Si el comando informa que no encuentra el archivo o no puede leerlo, no registres una comprobación exitosa. Revisa la ruta y los permisos autorizados. No cambies permisos del soporte original ni desactives controles de seguridad para forzar la lectura.
5. Comprueba la entrega sin confundir igualdad con confianza
Para comparar dos copias autorizadas que ya están disponibles en la estación de revisión, puedes obtener sus huellas por separado y comparar los valores completos:
$origen = Get-FileHash -LiteralPath 'C:\Revision\referencia.pdf' -Algorithm SHA256 -ErrorAction Stop
$copia = Get-FileHash -LiteralPath 'C:\Revision\recibido.pdf' -Algorithm SHA256 -ErrorAction Stop
$origen.Hash -eq $copia.Hash
True indica coincidencia de las huellas calculadas; False, diferencia. Ejecuta el bloque completo y no reutilices resultados de otra revisión. Si una lectura falla, detén la comprobación: no interpretes valores conservados de una ejecución anterior como un resultado válido.
Para una entrega entre organizaciones, el receptor calcula la huella sobre el archivo recibido y la compara con la referencia registrada por el remitente. Debe existir confianza en esa referencia y en el canal utilizado. Un archivo y un TXT con su hash dentro de la misma carpeta, ambos modificables por las mismas personas, no resuelven por sí solos la protección del registro.
El NIST recomienda guardar las huellas separadas y protegidas. Adaptado a una pyme, puede implicar un registro controlado con historial y permisos diferenciados, administrado por un responsable distinto del que modifica las copias de trabajo. El diseño depende del caso; no exige por sí mismo contratar una cadena de bloques.
6. Si no coincide, conserva ambas versiones e investiga
Una diferencia no demuestra automáticamente fraude. Puede corresponder a un archivo equivocado, descarga incompleta, corrupción, conversión de formato o modificación de datos internos al guardar. NIST señala que una discrepancia requiere evaluar el cambio y la cadena de custodia, no concluir sin análisis que hubo manipulación intencional.
No sobrescribas la versión recibida con la referencia para que “la prueba pase”. Conserva ambas, registra la discrepancia y solicita una revisión. En una incidencia de transferencia ordinaria puede proceder repetir la descarga; si hay interés pericial, documenta y acuerda ese paso antes de alterar el conjunto conservado.
Ejemplo hipotético: compras envía un PDF y administración lo vuelve a exportar desde un editor. El contenido visible parece idéntico, pero los hashes difieren. Lo comprobado es que los bytes no son iguales; aún falta explicar la transformación. La huella no identifica por sí sola qué cláusula cambió ni quién realizó la operación.
7. Un registro mínimo para entregas empresariales
- Identificación: expediente interno, responsable autorizado y finalidad de la entrega.
- Origen y alcance: archivo exacto, tamaño, formato y método de obtención de la copia; aclara si es una exportación, no el dispositivo completo.
- Verificación: algoritmo, huella completa, herramienta y versión, fecha, hora y zona horaria de la operación.
- Transferencia: remitente, receptor, canal autorizado y resultado de la comparación al recibir.
- Custodia: ubicación protegida del archivo y de la referencia, accesos, historial de intervenciones y política de conservación.
- Incidencias: errores, conversiones, diferencias y quién autorizó el siguiente paso.
Esta lista es una propuesta operativa de Tiser, no un formato legal universal. El NIST está dirigido principalmente a profesionales de manejo de evidencia; sus recomendaciones técnicas no se presentan aquí como legislación mexicana ni como garantía de admisibilidad.
Conserva también copias recuperables: una huella no reconstruye un archivo borrado. Si transfieres un ZIP, define si verificarás el contenedor, los archivos extraídos o ambos. Volver a comprimir puede cambiar el ZIP aunque sus documentos sean iguales. Identificar el objeto exacto de la comparación evita conclusiones erróneas.
La meta es poder explicar qué se recibió y demostrar que la copia conservada mantiene el contenido registrado. La autoría, la autenticidad, las fechas y el contexto requieren otras evidencias y una valoración específica.
Cómo Tiser puede ayudar
Apoyamos la definición de entregas verificables y la preservación técnica según el caso. Consulta nuestro servicio de peritaje informático, solicita una revisión de tu procedimiento o abre un ticket de soporte sin adjuntar evidencia sensible antes de acordar el canal. Atención en CDMX, Querétaro y Celaya Guanajuato.
Fuentes consultadas
- Microsoft Learn: Get-FileHash. Sintaxis, LiteralPath, algoritmo predeterminado y límites de MD5/SHA-1. Referencia versionada de PowerShell 7.5, no anuncio de lanzamiento ni recomendación de rama.
- NIST: Digital Evidence Preservation: Considerations for Evidence Handlers. Informe NIST IR 8387, 8 de septiembre de 2022. Se consultó también el informe completo, sección 3.2, apartados 1 y 9: procedencia, registro separado, discrepancias y protección de huellas. La actualización de la ficha web no convierte el informe de 2022 en un estudio nuevo.
- How-To Geek: What Is a Checksum (and Why Should You Care)?. Chris Hoffman, 29 de agosto de 2018. Cobertura independiente histórica sobre comprobación de copias y algoritmos, contrastada con documentación primaria; no prueba de capacidades nuevas ni de validez legal.
- Fotografía: The wub, Forensic disk imager, Wikimedia Commons, 19 de septiembre de 2015. Licencia CC BY-SA 4.0. Recorte horizontal y redimensionado a 1200x630 por Tiser; adaptación bajo la misma licencia. Equipo expuesto en Custom House durante Open House London 2015. Imagen histórica ilustrativa; no instalaciones Tiser, recomendación de ese modelo ni demostración del cálculo de SHA-256.
Tres fuentes de contenido de tres organizaciones consultadas el 20 de noviembre de 2026; la ficha y el PDF de NIST cuentan como una misma obra. La fotografía no es una fuente técnica. La cobertura especializada verificada es histórica. Los ejemplos, el registro mínimo y la adaptación empresarial son elaboración original de Tiser.