
Ciberseguridad y acceso a cuentas
Las passkeys ayudan a proteger el acceso al correo y las aplicaciones de una empresa frente al phishing. Pero antes de depender de ellas, conviene responder una pregunta operativa: ¿cómo entrarás si pierdes el teléfono, se daña la llave física o cambias de equipo?
La decisión no se limita a activar una opción de seguridad. También hay que definir dónde se guardan las credenciales, quién controla su recuperación y qué hará soporte cuando falte el dispositivo habitual. Una pyme necesita protección y un camino comprobado para recuperar el acceso.
Esta es una guía práctica sobre un tema vigente, no el anuncio de una función nueva ni de una vulnerabilidad. Contrastamos documentación de Google y Microsoft, consultada el 24 de octubre de 2026, con la explicación de Xataka Basics del 8 de mayo de 2023. La cobertura de Xataka aporta contexto; los requisitos y diferencias actuales se verificaron en las fuentes oficiales.
Qué cambia al usar una passkey
Una passkey, o llave de acceso, permite autenticarse mediante una credencial criptográfica en un dispositivo o proveedor compatible. En lugar de escribir una contraseña en cada inicio de sesión, autorizas el acceso con el mecanismo disponible: por ejemplo, el desbloqueo del teléfono o el PIN de una llave de seguridad.
Xataka explica el uso de WebAuthn y de dispositivos como móviles, computadoras y llaves físicas. Microsoft describe las passkeys FIDO2 como credenciales resistentes al phishing. Google señala que los datos biométricos usados para desbloquear el dispositivo permanecen en él y no se comparten con Google.
Eso no significa que la huella sea la passkey ni que toda la cuenta quede protegida frente a cualquier ataque. El dispositivo, sus sesiones y los métodos alternativos de recuperación siguen requiriendo cuidado. La resistencia al phishing de este mecanismo no convierte una computadora comprometida en un equipo seguro.
No todas las passkeys se recuperan de la misma manera
Ligadas al dispositivo
La clave privada permanece en un equipo o autenticador concreto. No presupongas que aparecerá en el reemplazo.
Sincronizadas
Un proveedor permite disponer de la credencial en otros dispositivos autorizados. También necesitas proteger el acceso a ese proveedor.
Recuperación
Es el procedimiento para volver a entrar. Depende del servicio, de la política empresarial y de los medios que dejaste preparados.
Microsoft distingue expresamente las passkeys ligadas al dispositivo de las sincronizadas en su documentación de Entra ID. La guía también permite aplicar configuraciones a grupos de usuarios. Por tanto, no conviene trasladar una configuración personal a toda la empresa sin revisar las políticas.
La explicación introductoria de Xataka habla de sincronización en la nube. No debe interpretarse como una propiedad universal de todas las passkeys: una credencial ligada a una llave física no se convierte automáticamente en una copia recuperable desde el teléfono.
Además, una llave USB usada para verificación en dos pasos no necesariamente admite passkeys. Google exige compatibilidad FIDO2 para crearlas en una llave de hardware. Comprueba el modelo y su compatibilidad con tu servicio antes de comprar; el conector USB o NFC por sí solo no basta.
Activar passkeys no elimina por sí solo los accesos anteriores
Google advierte que añadir una passkey no modifica ni elimina los factores de autenticación o recuperación que ya existen en la cuenta. En Google Workspace, la posibilidad de entrar solo con una passkey también depende de lo que permita el administrador.
Para una empresa, esto implica revisar el conjunto: contraseñas que sigan habilitadas, segundo factor, correo de recuperación y procedimientos de soporte. No declares una cuenta «sin contraseña» solo porque una vez lograste entrar con el teléfono.
Evita crear credenciales persistentes en equipos compartidos. Google advierte que quien pueda desbloquear un dispositivo con una passkey creada podría acceder a la cuenta, incluso después de cerrar la sesión. En un mostrador con varios turnos, define un método individual compatible con la política del servicio.
Prepara un piloto sin arriesgar las cuentas críticas
La siguiente secuencia es una recomendación operativa de Tiser, no un procedimiento idéntico para todos los proveedores.
- Haz un inventario breve. Registra servicio, titular de la cuenta, tipo de passkey, dispositivo o proveedor que la guarda y responsable de soporte. No anotes PIN, contraseñas ni códigos de recuperación en una hoja compartida.
- Elige cuentas de prueba. Comprueba navegador, sistema operativo, autenticador y política de la organización. No empieces cambiando el único acceso administrativo de producción.
- Prepara una vía alternativa autorizada. Si el servicio lo permite, registra otro autenticador independiente y guárdalo separado del principal. Una segunda llave se registra por separado; no asumas que es un clon automático de la primera.
- Revisa la dependencia del proveedor. Para passkeys sincronizadas, documenta cómo recuperar su gestor o cuenta de sincronización. Evita un círculo en el que todo requiera el mismo teléfono perdido.
- Prueba sin el dispositivo habitual. Déjalo fuera del ensayo, sin borrarlo ni restablecerlo. Desde un equipo autorizado, verifica que el método alternativo funciona y que soporte puede seguir el procedimiento.
- Ensaya el reemplazo. En la cuenta de prueba, registra el nuevo autenticador, confirma el acceso y después retira el anterior. Verifica que la credencial retirada ya no permite iniciar sesión.
- Documenta el resultado. Anota tiempo de recuperación, intervención necesaria y excepciones. Amplía el piloto solo cuando los usuarios y soporte sepan qué hacer.
No guardes el único respaldo junto al dispositivo principal: una misma pérdida podría dejarte sin ambos. Si el servicio ofrece códigos de recuperación, trátalos como secretos y custódialos según la política de la empresa; no todos los servicios ofrecen las mismas opciones.
Qué hacer si realmente pierdes el teléfono o la llave
Utiliza una vía autorizada de acceso o recuperación y avisa al responsable de la cuenta. Google indica que, desde un dispositivo disponible, debes retirar la passkey del equipo perdido o robado. También distingue entre credenciales creadas manualmente y las generadas automáticamente en Android; estas últimas se gestionan mediante las sesiones del dispositivo.
En Entra ID, Microsoft documenta la eliminación de la passkey desde los métodos de autenticación del usuario. Esa acción no equivale a borrar remotamente el teléfono ni demuestra que todas sus sesiones activas hayan terminado: revisa también los controles de sesiones y dispositivos que corresponden a tu plataforma.
Si no hay un acceso alternativo, sigue la recuperación oficial del proveedor o el procedimiento del administrador. Soporte debe comprobar la identidad del solicitante; la urgencia no justifica registrar una llave nueva para cualquiera que diga ser el titular.
El criterio de éxito: entrar, recuperar y retirar
En un ejemplo hipotético, una persona puede entrar al correo con su móvil, pero el autenticador de respaldo no está autorizado por la política empresarial. El piloto todavía no está listo. Corrige esa diferencia antes de depender del nuevo método.
Considera completada la prueba cuando puedas iniciar sesión normalmente, recuperar el acceso sin el dispositivo principal y retirar una credencial antigua sin perder el control de la cuenta. Repite la comprobación ante cambios relevantes de equipo, proveedor o política.
Cómo Tiser puede ayudar
Podemos revisar los accesos de tu empresa, preparar un piloto de autenticación y documentar la recuperación de cuentas. Consulta nuestros servicios de correo e infraestructura empresarial, solicita una revisión de accesos o abre una solicitud de soporte. Atendemos empresas en CDMX, Querétaro y Celaya Guanajuato.
Fuentes consultadas
- Google: iniciar sesión con una passkey, requisitos y gestión de dispositivos perdidos. Documentación oficial; incluye diferencias para cuentas de Google Workspace.
- Microsoft Learn: habilitar passkeys FIDO2 en Entra ID. Documentación oficial sobre tipos de credenciales, políticas por grupos y eliminación de métodos de autenticación.
- Xataka Basics, Yúbal Fernández: qué son las passkeys de Google y cómo activarlas. Medio tecnológico independiente, 8 de mayo de 2023. Contexto introductorio, no noticia de un lanzamiento de 2026; la sincronización no aplica a todos los tipos de passkey.
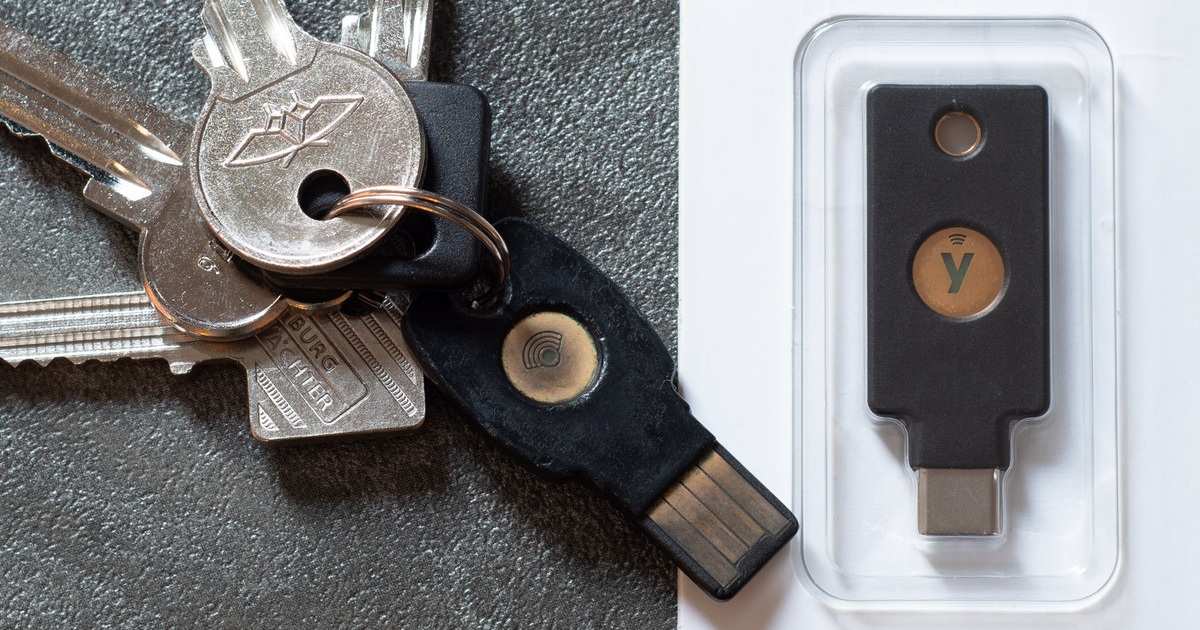
- Origen de la fotografía: «YubiKey Replacement», Daniel Aleksandersen, Ctrl blog, 8 de agosto de 2023; también disponible en Wikimedia Commons. Licencia CC BY 4.0. Recorte a 1200 × 630 por Tiser. Detalle ilustrativo de llaves físicas y reemplazo de un autenticador: no es una instalación de Tiser ni implica que todos los dispositivos fotografiados admitan passkeys.
Consultadas el 24 de octubre de 2026. Tres fuentes técnicas/editoriales de tres organizaciones; la fotografía y su página de origen no se cuentan como fuente técnica. Las capacidades dependen del servicio, del autenticador y de la política de cada organización.