
Peritaje informatico
Cuando una pyme detecta fraude, accesos indebidos, borrado de archivos o sospecha de sabotaje interno, la primera reaccion suele ser reiniciar, formatear o reinstalar. Justo ahi se puede perder la evidencia que despues serviria para entender que paso.
NIST actualizo su guia de manejo de incidentes para insistir en preparacion, deteccion, analisis, contencion y recuperacion. Para una empresa pequena, eso significa no improvisar cuando aparece una cuenta comprometida, una computadora alterada o una carpeta eliminada.
El NCSC tambien recomienda tratar los incidentes con un proceso claro: confirmar el alcance, conservar informacion util y coordinar la respuesta. En la practica, un peritaje informatico necesita evidencia integra, no capturas sueltas ni equipos ya modificados.
El error comun: arreglar antes de documentar
Reinstalar Windows, borrar correos, cambiar discos o limpiar usuarios puede resolver el sintoma, pero tambien destruye fechas, registros, archivos temporales, historial de navegacion, accesos y rastros tecnicos. Si despues hay una disputa laboral, comercial o legal, ese material puede ser clave.
La prioridad inicial debe ser detener el dano sin alterar mas de lo necesario. Eso puede implicar aislar el equipo de la red, preservar cuentas, guardar logs, registrar hora y estado del hallazgo, y decidir que persona autorizada queda como responsable de la evidencia.
Integridad
La evidencia debe conservarse sin cambios innecesarios y con registro de quien la manipula.
Contexto
Fechas, usuarios, correos, archivos y bitacoras ayudan a reconstruir la secuencia real.
Continuidad
La operacion puede seguir, pero separando la respuesta tecnica de la preservacion probatoria.
Casos donde conviene pedir apoyo tecnico
Un peritaje informatico puede ser util cuando hay accesos no reconocidos a correo corporativo, eliminacion de archivos, alteracion de respaldos, fuga de informacion, equipos devueltos por personal saliente, uso indebido de sistemas internos o evidencias digitales para una aclaracion administrativa.
No todos los incidentes terminan en juicio. Muchas veces el valor esta en ordenar los hechos: saber que equipo se uso, que cuenta inicio sesion, que archivos cambiaron, que respaldos existen y que controles deben corregirse para que no vuelva a ocurrir.
Checklist inicial antes de tocar el equipo
- Anotar fecha, hora, persona que reporta y descripcion breve del hallazgo.
- Evitar formatear, reinstalar, borrar archivos o ejecutar herramientas de limpieza.
- Desconectar de internet o red solo si ayuda a detener el dano sin apagar evidencia critica.
- Conservar correos, chats, facturas, capturas y documentos relacionados sin reenviarlos masivamente.
- Guardar bitacoras de servidores, hosting, correo, ERP, nube privada y equipos de red.
- Definir quien queda autorizado para manipular equipo, cuentas y respaldos.
- Separar el analisis tecnico de la comunicacion interna para evitar versiones contradictorias.
Evidencia y continuidad pueden convivir
Preservar evidencia no significa detener la empresa por dias. Significa trabajar con metodo: clonar o respaldar lo necesario, documentar acciones, proteger cuentas, revisar logs y despues recuperar la operacion con cambios controlados.
Para negocios en CDMX, Queretaro y Celaya Guanajuato, el objetivo practico es reaccionar con calma: entender el incidente, conservar lo importante y cerrar la brecha sin perder informacion que puede servir para una aclaracion futura.
Como puede ayudar Tiser: apoyamos a pymes con peritaje informatico, preservacion de evidencia digital, revision de logs, diagnostico de incidentes y medidas correctivas para reducir reincidencias.
Conoce nuestros servicios de tecnologia para empresas, solicita asistencia en Soporte Tiser o agenda una revision desde Contacto Tiser.
Fuentes consultadas
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management. Referencia para preparacion, analisis, contencion y recuperacion de incidentes.
- NCSC: Incident management. Referencia para organizar respuesta a incidentes y conservar informacion util durante la investigacion.
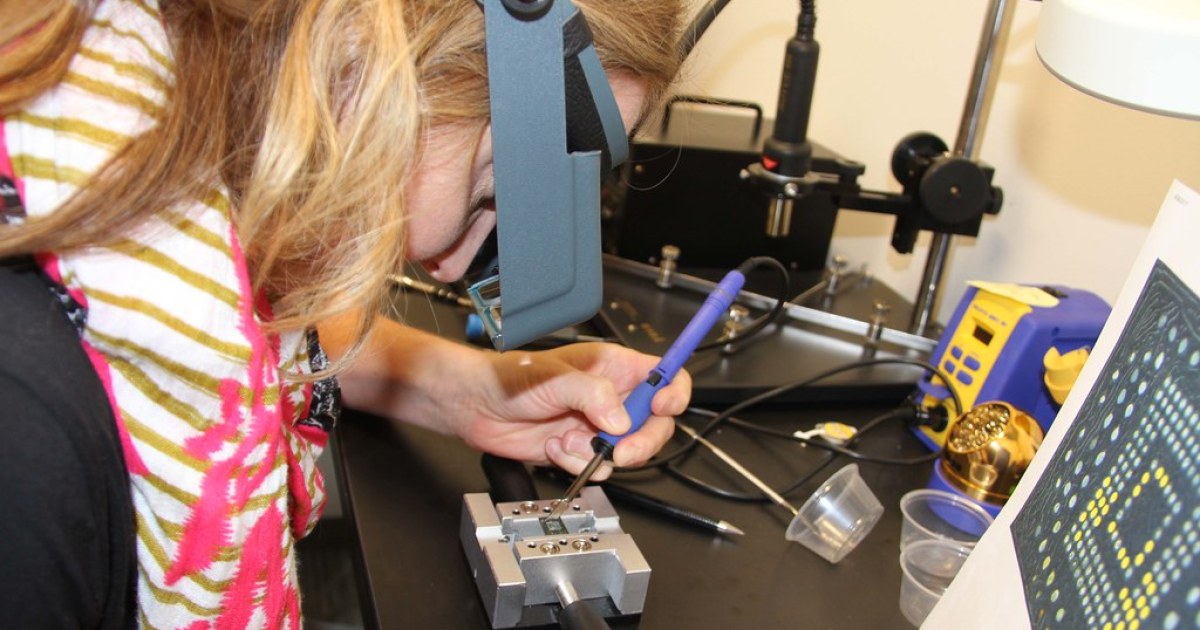
- Imagen destacada: Computer Investigations and Analysis Division, fotografia de Diplomatic Security Service en Flickr. Recorte editorial usado como imagen externa verificable en dominio publico.