
Peritaje informatico y evidencia digital
Cuando una empresa detecta una factura falsa, un correo manipulado, una cuenta comprometida o una conversacion clave en WhatsApp, la reaccion natural es abrir todo, borrar mensajes, reinstalar el equipo o reenviar capturas. Justo ahi puede perderse la evidencia que despues sirve para reconstruir que ocurrio.
El peritaje informatico no empieza cuando ya existe una demanda. Empieza en el primer minuto del incidente: conservar equipos, cuentas, correos, bitacoras y archivos sin alterar su contexto. Para una pyme, esa disciplina puede ayudar a aclarar fraudes internos, suplantacion de identidad, accesos indebidos, conflictos laborales, disputas con proveedores o ataques contra el correo corporativo.
El reporte 2024 del Internet Crime Complaint Center del FBI mantiene al fraude digital y al compromiso de correo empresarial como riesgos relevantes para organizaciones. Al mismo tiempo, la guia forense de NIST insiste en integrar tecnicas de preservacion, recoleccion, examen y analisis dentro de la respuesta a incidentes. La conclusion practica es clara: no basta con tener sospechas; hay que preservar rastros de forma ordenada.
Que evidencia suele perderse primero
Los incidentes de correo y mensajeria rara vez dependen de una sola captura. Un mensaje puede cambiar de estado, una sesion puede cerrarse, un archivo temporal puede borrarse y una direccion IP puede dejar de aparecer en el registro visible. Por eso conviene tratar la evidencia digital como algo fragil y documentar antes de operar.
Correo
Encabezados, fechas, destinatarios, reglas de reenvio, adjuntos y registros de inicio de sesion ayudan a distinguir error humano de suplantacion.
Mensajeria
Chats, archivos enviados, numeros, horarios y dispositivos vinculados deben conservarse sin depender solo de capturas recortadas.
Equipos
Discos, respaldos, navegadores, clientes de correo y bitacoras pueden mostrar acciones que ya no son visibles para el usuario final.
Primeros pasos antes de tocar el equipo
- No reinstalar, formatear ni borrar archivos hasta definir si el equipo puede contener evidencia.
- Registrar fecha, hora, usuario, ubicacion, sintomas observados y quien tuvo acceso al dispositivo.
- Tomar capturas solo como apoyo inicial; no sustituirlas por la exportacion o preservacion tecnica.
- Guardar correos con encabezados completos cuando el caso involucra dominios, facturas o cuentas bancarias.
- Revisar accesos recientes, dispositivos vinculados, reglas de reenvio y cambios de contrasena.
- Aislar el equipo si existe sospecha de malware, pero documentar el estado antes de apagarlo cuando sea posible.
- Separar la respuesta operativa de la investigacion: recuperar servicio no debe destruir la ruta de evidencia.
- Definir cadena de custodia: quien recibe, resguarda, copia, analiza y entrega cada elemento.
Capturas de pantalla: utiles, pero insuficientes
Las capturas ayudan a explicar rapidamente un caso, pero suelen faltarles metadatos, encabezados, contexto de sesion y trazabilidad. En un fraude de correo, por ejemplo, una imagen del mensaje no demuestra por si sola de donde salio, que servidores lo transportaron, que adjuntos tenia originalmente o si existieron reglas de reenvio maliciosas.
En WhatsApp y otras herramientas de mensajeria ocurre algo similar. La conversacion visible no siempre cuenta toda la historia: importan el numero, el dispositivo, las fechas, la exportacion, los archivos asociados y la manera en que se resguardo la informacion. Si el caso puede terminar en negociacion, denuncia o procedimiento interno, conviene preservar antes de discutir.
La pyme necesita un protocolo simple
No todas las empresas necesitan un laboratorio propio, pero si necesitan una regla interna: cuando haya sospecha de fraude, fuga de informacion, sabotaje, suplantacion o conflicto sensible, nadie improvisa sobre el equipo afectado. Se levanta evidencia inicial, se conserva el acceso, se documentan acciones y se llama a soporte tecnico con criterio forense.
Ese protocolo tambien reduce costos. Mientras menos se manipule el dispositivo o la cuenta, mas facil resulta analizar. Mientras mas tarde se actue, mas probable es que se pierdan bitacoras, sesiones, temporales o respaldos utiles.
Como puede ayudar Tiser: apoyamos a empresas con peritajes informaticos, preservacion de evidencia digital, revision de correo corporativo, equipos, respaldos y accesos cuando existe un incidente sensible.
Conoce nuestros servicios de soporte, servidores y seguridad, solicita atencion tecnica en Soporte Tiser o agenda una revision desde Contacto Tiser.
Fuentes consultadas
- FBI IC3: 2024 Internet Crime Report. Referencia sobre fraude digital, correo empresarial comprometido y tendencias de denuncias por delitos en internet.
- NIST SP 800-86: Guide to Integrating Forensic Techniques into Incident Response. Guia sobre preservacion, recoleccion, examen y analisis de evidencia digital durante incidentes.
- Microsoft Learn: Anti-phishing protection in Microsoft Defender for Office 365. Referencia sobre amenazas de suplantacion y protecciones para correo corporativo.
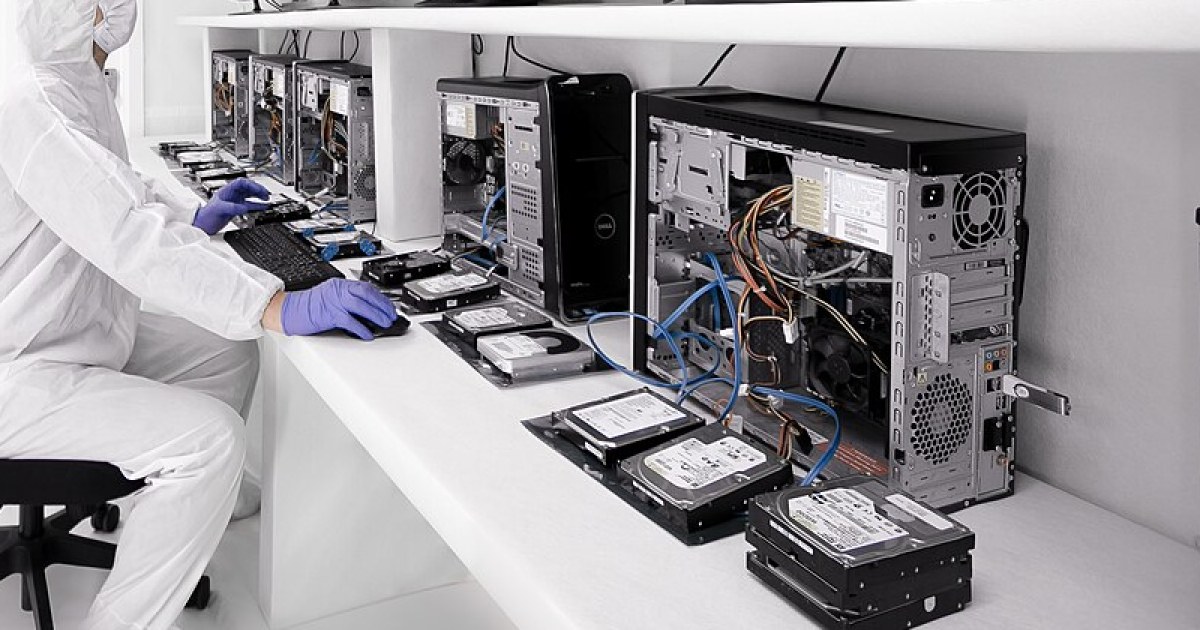
- Imagen destacada: Digital Forensics Lab and Forensics Examiners, ViktorDFC, Wikimedia Commons, CC BY-SA 4.0. Recorte editorial usado para representar laboratorio de analisis forense digital.