
Ciberseguridad y retiro de equipos
Una computadora que ya no sirve para trabajar todavía puede conservar información útil para alguien más. Antes de vender, donar o reciclar un equipo de la empresa, necesitas decidir qué conservar, cómo sanitizar cada unidad y quién validará el resultado.
Vaciar la papelera, eliminar una partición o reinstalar Windows no demuestra por sí solo que los datos quedaron fuera de alcance. En una pyme, el equipo de administración puede guardar contratos, archivos de nómina, exportaciones contables, copias de correo y credenciales. La baja del activo debe cerrar también el ciclo de esa información.
Esta es una guía práctica sobre un tema vigente, revisada el 5 de noviembre de 2026; no anuncia una filtración ni una vulnerabilidad nueva. Contrastamos NIST SP 800-88 Rev. 2, la documentación de Microsoft y una guía independiente de Tom’s Hardware. La revisión de NIST se publicó el 26 de septiembre de 2025 y sustituyó a la Rev. 1: no es un lanzamiento de hoy.
Borrar, sanitizar y destruir no significan lo mismo
NIST define la sanitización como un proceso que vuelve inviable acceder a los datos objetivo para un determinado nivel de esfuerzo. La decisión depende del soporte, la sensibilidad de la información y el destino del equipo, no del nombre comercial de una herramienta.
Clear: limpieza lógica
Protege frente a técnicas sencillas de recuperación que utilizan la interfaz normal del dispositivo. Su alcance debe corresponder al medio y al riesgo aceptado.
Purge: purga
Busca impedir la recuperación incluso con técnicas avanzadas de laboratorio y mantener el soporte potencialmente reutilizable. NIST recomienda preferirla a Clear cuando sea posible.
Destroy: destrucción
Impide la recuperación de los datos y deja el soporte inutilizable para almacenar información. Requiere un procedimiento adecuado y comprobable, no solo daño visible.
Estas categorías son una referencia técnica; citarlas no convierte automáticamente un servicio en certificado ni demuestra cumplimiento legal en México. Tampoco significa que todo equipo deba destruirse. La reutilización puede ser viable si el método elegido y su validación ofrecen garantías acordes con la información.
Primero conserva lo necesario y autoriza la baja
- Identifica el equipo y todas sus unidades. Registra número de activo, responsable, fabricante, modelo y serie del almacenamiento. No olvides el segundo disco, la tarjeta de memoria o una unidad externa entregada con el equipo.
- Clasifica lo que contiene. Distingue información pública, administrativa, personal, confidencial y credenciales. No te bases solo en los archivos visibles del escritorio.
- Revisa obligaciones de conservación. Si existe una investigación, controversia o instrucción de preservar evidencia, detén el borrado y coordina la revisión con el responsable correspondiente.
- Prepara un respaldo autorizado y prueba su lectura. Comprueba documentos y, cuando corresponda, la recuperación de la aplicación. Copiar una carpeta no garantiza que una base de datos sea restaurable.
- Define destino y autorización. Reasignación interna, venta, donación, devolución a proveedor y reciclaje pueden requerir controles distintos. Deja constancia de quién autoriza la sanitización irreversible.
Como control operativo de Tiser, separa físicamente los equipos “pendientes de revisión” de los “liberados para entrega”. Hasta terminar la validación, el soporte debe seguir bajo custodia. Un papel que diga “equipo obsoleto” no autoriza a entregarlo a cualquier recolector.
HDD y SSD: no uses una receta universal
Un disco magnético y una unidad de estado sólido no administran la escritura del mismo modo. NIST advierte que, en almacenamiento flash, el reparto de desgaste y las celdas de reserva impiden alcanzar todos los lugares donde hubo datos mediante las escrituras normales que ve el sistema operativo.
Por eso no conviene aplicar a un SSD una receta de muchas pasadas pensada para otro medio. La Rev. 2 señala que esas prácticas aportan poca protección adicional en ciertos dispositivos, como SSD con sobreaprovisionamiento. Si necesitas mayores garantías, evalúa un método de purga o destrucción apropiado.
Antes de elegir una herramienta, verifica en la documentación del fabricante qué operaciones admite ese modelo, qué interfaz requieren y cómo reportan éxito o error. Algunos dispositivos ofrecen comandos específicos de sanitización. Su utilidad depende también de que el fabricante los haya implementado correctamente: un botón llamado “Secure Erase” no constituye por sí mismo una garantía universal.
La guía de Tom’s Hardware, actualizada el 18 de abril de 2023, aporta contexto independiente sobre recuperación de archivos borrados y diferencias entre unidades. Sin embargo, sus pruebas y recetas no validan todas las combinaciones de hardware. No adoptamos como regla sus recomendaciones de múltiples pasadas ni su tratamiento de herramientas genéricas: para la decisión empresarial priorizamos la referencia primaria posterior de NIST y las capacidades documentadas del dispositivo.
Restablecer Windows tiene un alcance concreto
Microsoft distingue “Conservar mis archivos” de “Quitar todo”. La primera opción conserva archivos personales y, por tanto, no es una preparación adecuada para entregar una computadora con datos de la empresa a un tercero.
Dentro del proceso de restablecimiento, la opción de limpieza de datos dificulta recuperar archivos eliminados. Pero Microsoft aclara expresamente que esta función está dirigida a consumidores y no cumple los estándares gubernamentales e industriales de borrado de datos. No debe venderse como una sanitización empresarial certificada.
Reinstalar desde la nube o desde archivos locales tampoco responde por sí solo a la pregunta de cómo quedó el almacenamiento. El sistema operativo puede verse nuevo mientras el procedimiento de eliminación sigue siendo insuficiente para el riesgo de la organización. Documenta la operación exacta, no solo “se formateó”.
El borrado criptográfico exige condiciones previas
El borrado criptográfico puede ser una técnica de purga: se sanitizan las claves que permiten descifrar los datos o acceder a sus claves de cifrado. Su rapidez no elimina la necesidad de revisar cómo se cifró la información y cómo se administraron las claves.
NIST establece, entre otras condiciones, que no se haya almacenado previamente información sensible sin cifrar desde la última sanitización adecuada. También exige considerar todas las copias de las claves objetivo, incluidas las respaldadas o custodiadas fuera del dispositivo. Cambiar la contraseña de inicio de sesión no es equivalente a borrar criptográficamente la unidad.
No borres por intuición una clave de recuperación de BitLocker ni una cuenta corporativa para intentar cumplir este requisito. Primero determina el mecanismo de cifrado, el alcance real de la operación y las copias de claves que existen. Cifrar un disco justo antes de venderlo tampoco demuestra que se hayan resuelto todos los remanentes previos en texto claro.
Si el disco falla, no lo des por vacío
Una unidad que ya no aparece en el explorador puede seguir conteniendo información. Si el dispositivo está averiado y no admite una técnica lógica confiable, evalúa con un proveedor especializado un método de destrucción adecuado al medio y al nivel de confidencialidad.
NIST diferencia hacer que un soporte deje de funcionar de volver inviable recuperar sus datos. Golpear la carcasa o dañar un conector no demuestra sanitización. Tampoco debe usarse desmagnetización como solución para un SSD: su almacenamiento no es magnético. Mantén el control de la unidad hasta contar con evidencia de disposición aceptada.
Verifica el proceso y valida el resultado
En la Rev. 2, verificar incluye revisar si la técnica terminó correctamente, sus errores, anomalías y el estado del medio. Validar significa decidir si ese resultado es suficiente para la información y el riesgo previstos. Un estado “completado” no compensa haber elegido un método inadecuado.
- Identificación: equipo, fabricante, modelo, serie de cada unidad y responsable de origen.
- Procedimiento: categoría de sanitización, técnica, herramienta y versión, fecha y lugar.
- Evidencia: registro de finalización, errores o anomalías, comprobaciones realizadas y decisión de aceptación o rechazo.
- Responsables: quién ejecutó, quién verificó y quién validó, según la política de la organización.
- Destino: reasignación, entrega o disposición final, con la trazabilidad correspondiente.
NIST incluye un ejemplo de certificado de sanitización; no equivale a que NIST certifique el trabajo realizado. La guía tampoco exige un muestreo exhaustivo del contenido después de cada operación Clear o Purge, salvo que lo requiera la política de la organización. Define la evidencia necesaria según el método y no improvises una prueba destructiva sobre un respaldo.
Cierra también los accesos y las copias relacionadas
Sanitizar una unidad no revoca sesiones en la nube ni elimina copias que quedaron en correo, respaldos o carpetas compartidas. Como cierre operativo, revisa sesiones, tokens, inscripción del dispositivo y licencias con el administrador correspondiente. Conserva o elimina otras copias conforme a sus políticas, sin confundir la baja de un equipo con borrar todo el historial empresarial.
En un ejemplo hipotético, una pyme retira tres computadoras: verifica sus respaldos, inventaría cada unidad y mantiene los soportes bajo custodia. Dos admiten un procedimiento documentado y validado; el tercero falla y sigue pendiente de disposición especializada. Solo los activos aceptados se liberan. Ese control evita que una excepción quede oculta detrás de una nota general de “lote formateado”.
Cómo Tiser puede ayudar
Te ayudamos a inventariar equipos, revisar respaldos y definir controles para el retiro de almacenamiento y la baja de accesos. Consulta nuestros servicios de infraestructura y respaldos, solicita una revisión antes de entregar tus equipos o abre un ticket para planear una baja técnica. Atención en CDMX, Querétaro y Celaya Guanajuato.
Fuentes consultadas
- NIST: SP 800-88 Rev. 2, Guidelines for Media Sanitization. Publicación final del 26 de septiembre de 2025. Se consultó también el documento primario completo, especialmente las secciones 3.1, 3.2, 4.5 y 4.6 sobre métodos, claves, verificación, validación y documentación.
- Microsoft Support: Reset your PC. Opciones de restablecimiento y advertencia oficial sobre el alcance de la limpieza de datos para consumidores.
- Tom’s Hardware: How to Securely Erase an SSD or HDD Before Selling It or Your PC. Avram Piltch, actualización del 18 de abril de 2023. Contexto independiente histórico; sus pruebas no se presentan como resultados actuales ni sus recetas como cumplimiento universal.
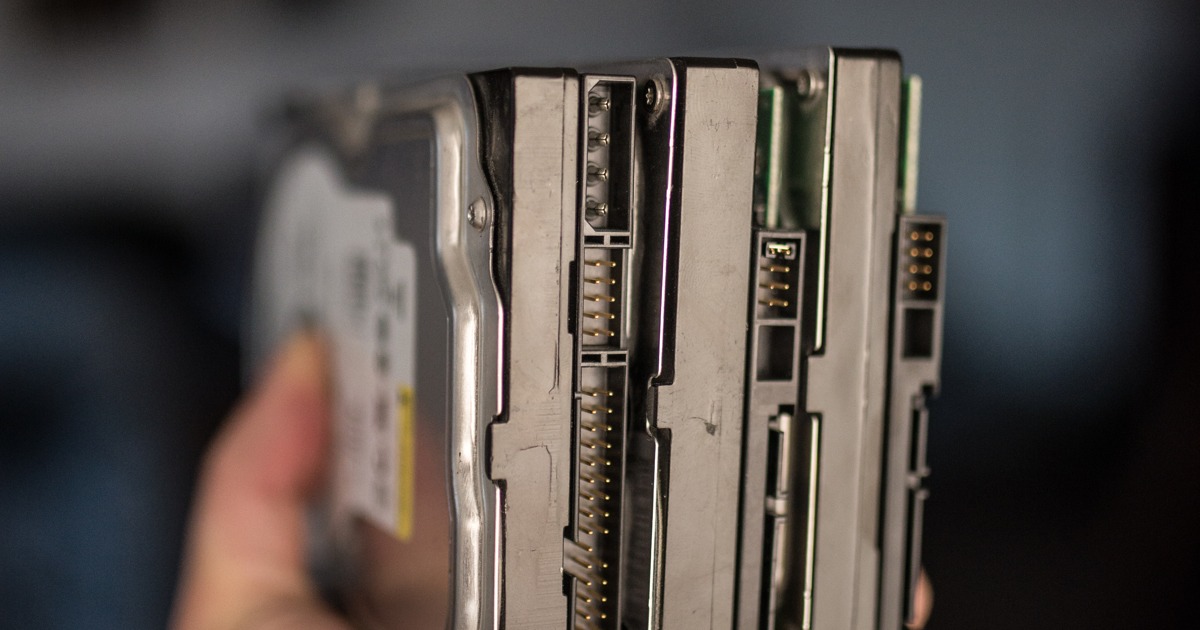
- Fotografía: Shixart1985 / Wikimedia Commons / A hand grips three vintage hard drives, highlighting their unique designs and connectors / CC BY 2.0. Tomada el 19 de julio de 2020. Recorte horizontal y redimensionado a 1200x630 por Tiser. Imagen ilustrativa de manipulación de unidades retiradas; no corresponde a un cliente Tiser ni acredita un procedimiento de sanitización.
Tres fuentes de contenido de tres organizaciones, consultadas el 5 de noviembre de 2026. El PDF y su ficha constituyen una sola referencia técnica; la fotografía no se cuenta como fuente de contenido. Los controles operativos y el ejemplo son propuestas de Tiser.